
Canva

Visitar una página de un banco, una empresa o un medio reconocido puede parecer una actividad segura. Sin embargo, una nueva investigación documentó cómo una herramienta utilizada por sitios legítimos terminó convertida en una vía para distribuir código malicioso entre sus visitantes.
El incidente, detectado el lunes 16 de noviembre, alcanzó páginas vinculadas con 178 organizaciones, de acuerdo con el investigador Scott Helme, de Report URI. La campaña buscaba robar criptomonedas, capturar información de tarjetas y distribuir herramientas de ataque dirigidas a dispositivos iPhone y iPad.
También puede interesarte: ¿Qué está pasando? Falla red de la Agencia de Seguridad Nacional de EU tras problemas en bancos y vuelos
Entre los sitios identificados aparecen páginas de Zoom, BBC, CNN, Salesforce y HSBC México. La cifra corresponde a organizaciones con código comprometido, no al número de usuarios afectados.
¿Cómo funcionaba el ataque?
La campaña aprovechó Optimizely, una plataforma que las empresas utilizan para probar cambios y personalizar sus páginas de internet.
Los atacantes introdujeron instrucciones maliciosas en archivos que los sitios cargaban desde ese proveedor. De esta manera, los visitantes podían quedar expuestos al ingresar a una página legítima, sin necesidad de abrir previamente un enlace sospechoso.
Una de las funciones del código consistía en sustituir direcciones de billeteras de criptomonedas por otras controladas por los delincuentes. Así, una persona podía copiar una dirección para realizar una transferencia y terminar enviando los recursos a un destino diferente.
El análisis de la firma StepSecurity también identificó mecanismos para capturar números de tarjeta, fechas de vencimiento y códigos de seguridad introducidos en determinados formularios. Este mecanismo tenía limitaciones: no podía leer los campos alojados dentro de ciertos sistemas externos de procesamiento de pagos.
También puede interesarte: ¿Estamos bajo ciberataque? El aviso del FBI que encendió las alarmas
iPhone y iPad, entre los objetivos
La investigación encontró una etapa del ataque dirigida a dispositivos de Apple, mediante herramientas diseñadas para aprovechar vulnerabilidades de iOS, el sistema operativo del iPhone.
Sin embargo, la presencia de esas herramientas no significa que todos los teléfonos que visitaron las páginas hayan sido infectados.
StepSecurity señaló que seguía sin confirmarse públicamente si esta campaña había conseguido comprometer dispositivos mediante esas cadenas de ataque. Tampoco se había establecido el número total de personas afectadas.
De acuerdo con la firma, Optimizely reconoció el incidente, corrigió la vulnerabilidad y retiró el código malicioso de los proyectos afectados. La identidad de los responsables y el alcance completo de los daños permanecían pendientes de esclarecer.
Circula otro aviso sobre los iPhone
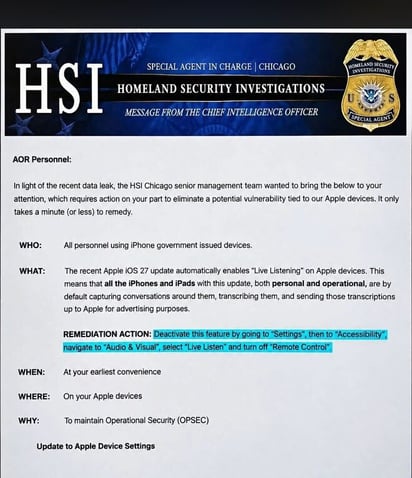
Por separado, circula una imagen con membrete atribuido a Homeland Security Investigations, en Chicago, que asegura que una actualización activa la escucha de conversaciones y envía transcripciones a Apple para publicidad.
La autenticidad del documento no pudo ser corroborada. Además, la documentación de Apple describe Live Listen, o Escucha en vivo, como una función de accesibilidad que el usuario inicia para transmitir sonido del micrófono a audífonos compatibles.
El control desde otro dispositivo requiere equipos cercanos vinculados con la misma cuenta de Apple. Esa descripción no respalda lo señalado en la imagen sobre una grabación automática y generalizada de conversaciones para fines publicitarios.
Tampoco se ha establecido una relación entre ese aviso y el ataque distribuido mediante Optimizely.
También puede interesarte: Hackeos a refrigeradores encienden alertas: detectan equipos expuestos en México
¿Cómo protegerse?
Los investigadores recomiendan mantener actualizado el sistema operativo del iPhone y del iPad.
Quienes introdujeron datos de tarjeta en páginas afectadas durante el periodo del incidente deben consultar con su banco sobre una posible exposición y revisar sus movimientos.
Para las transferencias de criptomonedas, es necesario comprobar la dirección de destino con una referencia confiable, pues el código podía sustituirla antes de que el usuario la pegara.
El caso muestra que una página reconocida también puede exponer a sus visitantes cuando resulta comprometido alguno de los servicios externos que utiliza.